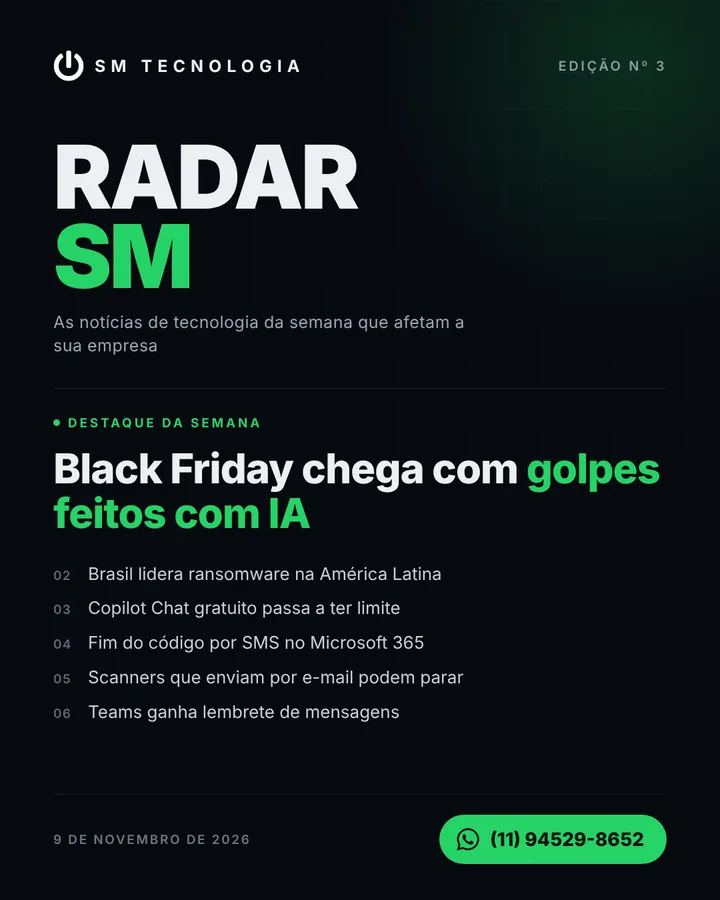
Black Friday chega com golpes feitos com inteligência artificial
63%dos consumidores não conseguem identificar um anúncio falso criado com IA, segundo pesquisa do Reclame Aqui.
Com a inteligência artificial, ficou mais fácil criar lojas, anúncios e sites falsos quase idênticos aos verdadeiros. Em pesquisa da Serasa, sites falsos e fraudes no Pix aparecem como os golpes mais citados pelos consumidores. A Black Friday deste ano é em 27 de novembro, e as ofertas falsas já circulam.
Para a empresa, o risco vai além do prejuízo de uma compra: muita gente pesquisa promoções no computador do trabalho e se cadastra com o e-mail da empresa. Um clique em link falso pode expor senhas e abrir caminho para vírus.
O que fazer
Desconfie de preços muito abaixo do mercado e confira o endereço do site antes de comprar.
Não pague por Pix para lojas que você não conhece.
Oriente a equipe a não usar o e-mail da empresa em cadastros de promoções.
Para clientes SM
Podemos fazer com você uma orientação rápida para a equipe sobre como reconhecer sites e mensagens falsas nesta época do ano.
Fonte: Mix Vale, com dados do Reclame Aqui e da Serasa
02Segurança·Ransomware·
Brasil lidera a América Latina em vítimas de sequestro de dados
102vítimas no Brasil expostas por grupos de ransomware entre abril e setembro de 2026, o maior número da região.
O ransomware é o golpe que bloqueia os arquivos da empresa e cobra resgate para devolvê-los. Um relatório da Trellix, empresa de segurança, contou 5.505 vítimas no mundo no semestre, a maior marca já registrada por ela. A Argentina aparece em segundo lugar na América Latina, com 56.
Um dado chama atenção: em 40 de 94 campanhas analisadas, os criminosos tentaram desligar ou alterar o antivírus antes de agir. Por isso, depender só do antivírus não basta. O que garante a volta ao trabalho é um backup separado da rede e testado.
O que fazer
Confirme que existe backup fora da rede da empresa e que a restauração já foi testada.
Mantenha computadores e servidores sempre atualizados.
Ative a verificação em duas etapas nos e-mails e nos sistemas mais importantes.
Para clientes SM
Quer saber se o backup da sua empresa resistiria a um ataque? Chame o suporte que fazemos um teste de restauração com você.
Fonte: TI Inside, com dados do relatório da Trellix (empresa de segurança)
03Inteligência artificial·Microsoft·
Copilot Chat gratuito passa a ter limite de uso
09/11é a data em que a Microsoft começou a aplicar os limites para quem usa o Copilot Chat sem licença paga.
Muitas empresas usam o Copilot Chat que vem junto com o Microsoft 365, sem pagar a licença do Microsoft 365 Copilot. Para esses usuários, a Microsoft passou a aplicar limites de "uso justo", que variam ao longo do dia. Os números não são divulgados e o administrador não consegue ver nem alterar esses limites.
Quando o limite é atingido, o próprio Copilot avisa e informa quando tentar de novo. Respostas em andamento não são interrompidas. Ou seja: o aviso não é defeito do computador nem da internet.
O que fazer
Avise a equipe que a mensagem de "tente mais tarde" é um limite da Microsoft.
Levante quem usa o Copilot todos os dias e avalie se a licença paga compensa.
Evite colar dados de clientes em ferramentas de IA fora da conta da empresa.
Para clientes SM
Podemos levantar com você quem usa IA na empresa e indicar o plano do Microsoft 365 que faz mais sentido para cada caso.
Fonte: Microsoft 365 Message Center (MC1536163), AlphaIT
04Microsoft 365·Prazo·
Código por SMS vai deixar de funcionar no Microsoft 365
01/02de 2027: a Microsoft deixa de fornecer códigos por SMS e ligação para verificar o login da maioria dos usuários.
A Microsoft vai aposentar os códigos por SMS e por ligação que ela mesma fornece para a verificação em duas etapas. Para a maioria dos usuários, o prazo é 1º de fevereiro de 2027. Para administradores globais e usuários externos, 1º de julho de 2027. A Microsoft reforçou o aviso aos administradores nesta semana.
Depois do prazo, quem tiver apenas SMS ou ligação cadastrados será obrigado a criar uma chave de acesso (passkey) na hora do login, sem opção de adiar. A mudança também vale para a redefinição de senha feita pelo próprio usuário.
O que fazer
Descubra quais usuários ainda dependem só de SMS ou ligação.
Planeje o cadastro de chaves de acesso, por exemplo no aplicativo Microsoft Authenticator.
Avise a equipe com antecedência para ninguém ficar travado na hora de entrar.
Para clientes SM
Podemos levantar quem ainda usa SMS na sua empresa e acompanhar a migração usuário por usuário, no ritmo da equipe.
Fonte: Microsoft Learn, Microsoft Learn (perguntas frequentes), Office Watch
05Microsoft 365·E-mail·
Scanners que enviam por e-mail podem parar em dezembro
dez/26fim do mês em que a Microsoft desativa por padrão o envio com usuário e senha simples (SMTP AUTH básico).
Muitas multifuncionais digitalizam documentos e mandam direto para o e-mail. Sistemas de gestão e alarmes também enviam avisos automáticos. Boa parte deles usa um método antigo de login, o SMTP AUTH básico, que a Microsoft vai desativar por padrão no Exchange Online no fim de dezembro de 2026.
O administrador ainda poderá religar o recurso por um tempo, mas a Microsoft já avisou que a remoção definitiva será anunciada em 2027. O caminho seguro é migrar para um método moderno (OAuth) ou para outra forma de envio.
O que fazer
Liste todos os aparelhos e sistemas que enviam e-mail sozinhos.
Verifique se eles aceitam um método de login mais seguro, às vezes com atualização do aparelho.
Planeje a mudança antes do fim de dezembro para não ficar sem digitalização.
Para clientes SM
Podemos revisar com você os scanners e sistemas da empresa que enviam e-mail e indicar o ajuste de cada um.
Fonte: Microsoft 365 Message Center (MC786329), Adam the Automator
06Produtividade·Teams·
Teams vai lembrar você de responder mensagens
9hé o horário do lembrete quando você escolhe a opção "Amanhã". Também há a opção de mais tarde no mesmo dia.
A Microsoft começa a liberar em meados de novembro, com conclusão prevista para dezembro, os lembretes de mensagens no Teams. No menu de qualquer mensagem de chat ou canal, a opção "Lembrar-me" agenda um aviso. Os lembretes são privados, ficam reunidos em uma lista própria e funcionam no computador, na web e no celular.
Experimente
Quando o recurso chegar, passe o mouse sobre uma mensagem, abra o menu e escolha "Lembrar-me".
Use para pedidos de clientes que não dá para responder na hora.
Se ainda não apareceu, mantenha o Teams atualizado e aguarde: a liberação é gradual.
Fonte: Microsoft 365 Message Center (MC1470887), Office 365 for IT Pros
Dica da semana
Saiu da mesa? Bloqueie o computador em um segundo
Aperte Windows + L e a tela é bloqueada na hora, com tudo aberto do jeito que estava. Para voltar, basta digitar a senha ou o PIN. É o hábito mais simples para ninguém ler e-mails ou mexer em sistemas da empresa enquanto você está no café ou em reunião.
Mito ou verdade
“Código por SMS é a forma mais segura de proteger o login.”
MITO. O SMS é melhor do que só a senha, mas pode ser interceptado ou desviado. Por isso a Microsoft está trocando o SMS por chaves de acesso, como mostra a matéria 04 desta edição.
Sua dúvida pode virar matéria
Tem uma pergunta sobre e-mail, Teams, impressora, senha ou qualquer tecnologia que você usa no trabalho? Mande pelo WhatsApp (11) 94529-8652. As dúvidas mais comuns viram tema das próximas edições.
Indique e ganhe
Indique uma empresa para a SM Tecnologia. Quando ela fechar contrato, 20% do valor do contrato dela vira desconto na sua fatura, enquanto o contrato estiver vigente.