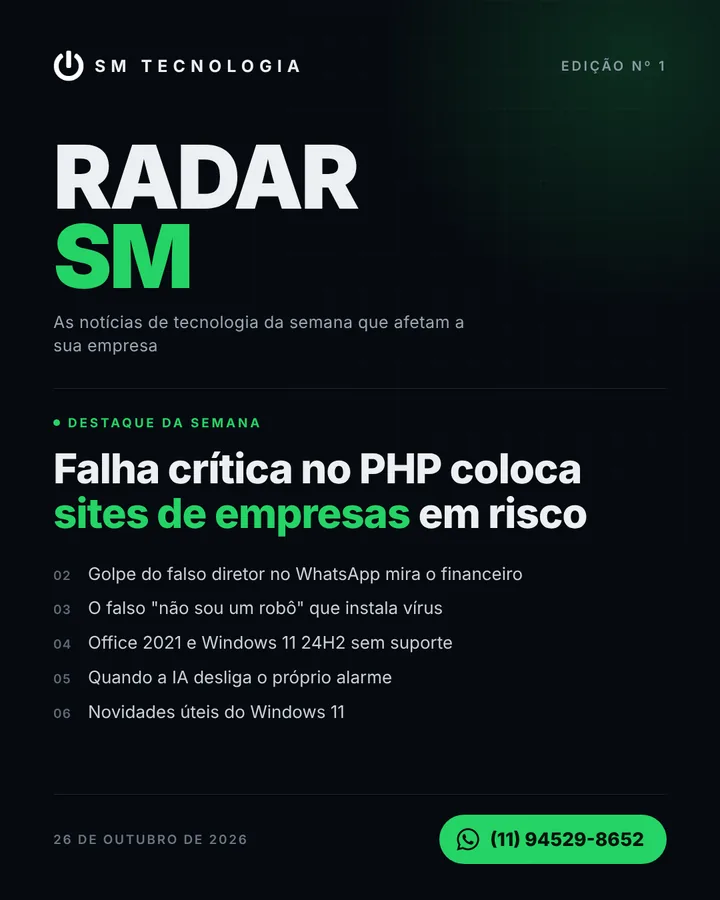
Falha crítica no PHP coloca sites de empresas em risco
9,2nota de gravidade, em uma escala até 10, das duas falhas. Criminosos começaram a explorá-las antes mesmo da correção sair.
O PHP é a tecnologia que faz funcionar boa parte dos sites da internet, incluindo os feitos em WordPress. As duas falhas divulgadas em 21 de outubro permitem que um invasor assuma o servidor do site sem login nem senha. Alguns governos europeus chegaram a tirar sites do ar por precaução.
O ponto que mais confunde: atualizar o WordPress ou os plugins não resolve. Quem precisa ser atualizado é o PHP do servidor, para as versões 8.2.35, 8.3.36, 8.4.27 ou 8.5.12. Versões antigas, como 7.4 e 8.0, não recebem correção oficial.
O que fazer
Pergunte à hospedagem ou ao responsável pelo site se o PHP já foi atualizado, e não apenas agendado.
Faça um backup completo do site antes de qualquer mudança.
Se o site roda em versão antiga do PHP, trate a atualização como urgente.
Para clientes SM
Não sabe quem cuida da hospedagem do seu site ou qual versão ele usa? Chame o suporte que verificamos com você.
Golpe do falso diretor no WhatsApp mira o financeiro
R$ 200 miltransferidos por um gerente no Rio Grande do Sul que acreditou falar com o presidente da empresa.
A consultoria Redbelt Security alertou para tentativas recorrentes deste golpe. O criminoso usa o nome e a foto reais de um diretor, escreve de um número desconhecido com um "Bom dia, está ocupado?" e logo pede um pagamento urgente. Sempre há uma desculpa para não atender ligação: reunião, assunto sigiloso, sem sinal.
Os alvos são financeiro, compras, contas a pagar e assistentes de diretoria. Com inteligência artificial, até voz e vídeo podem ser imitados.
O que fazer
Confirme qualquer pedido fora do comum por um telefone já cadastrado ou pessoalmente.
Mantenha as etapas de aprovação de pagamento, mesmo com pressa.
Ative a verificação em duas etapas do WhatsApp em todos os celulares da empresa.
Para clientes SM
Podemos fazer uma conversa rápida com a sua equipe do financeiro sobre como reconhecer esse tipo de abordagem.
Fonte: Crypto ID, com dados da Redbelt Security e do G1
03Segurança·Phishing·
O falso "não sou um robô" que faz o funcionário instalar o vírus
23xfoi quanto esse tipo de ataque cresceu entre dezembro de 2025 e maio de 2026, segundo a Microsoft.
O golpe, conhecido como ClickFix, mostra uma verificação falsa ou uma mensagem de erro e pede para a pessoa copiar e colar um comando no computador para "resolver o problema". Ao fazer isso, o próprio funcionário instala o vírus, sem perceber.
A isca mais recente são páginas falsas de download de ferramentas de inteligência artificial, que aparecem até em anúncios patrocinados no Google. Como não chega por e-mail, muitas proteções tradicionais não percebem.
O que fazer
Combine com a equipe: nenhum site legítimo pede para colar comandos no Windows.
Baixe programas apenas do site oficial, nunca de anúncios patrocinados.
Deixe a instalação de programas a cargo de quem cuida da TI.
Para clientes SM
Se aparecer uma tela pedindo para colar um comando, não continue: feche a página e chame o suporte.
Fonte: BleepingComputer (conteúdo da Push Security, citando o Microsoft Digital Defense Report
04Microsoft 365·Prazo·
Office 2021 e Windows 11 24H2 perderam o suporte
13/10data em que a Microsoft encerrou as correções do Office 2021 e do Windows 11 24H2 nas edições Home e Pro.
Word, Excel, Outlook e PowerPoint da versão 2021 continuam abrindo normalmente, mas não recebem mais correções de segurança nem de erros. O mesmo vale para o Windows 11 24H2 Home e Pro. Novas falhas descobertas nesses programas ficarão abertas.
Para quem lida com dados de clientes, manter programa sem suporte aumenta o risco de invasão e pode pesar em uma eventual análise de LGPD.
O que fazer
Verifique qual versão do Office está instalada em cada computador.
Atualize o Windows 11 24H2 Home e Pro para a versão mais recente.
Avalie migrar para o Microsoft 365 ou para o Office LTSC 2024.
Para clientes SM
Podemos levantar quais computadores da sua empresa ainda usam essas versões e indicar o caminho de atualização.
2agentes de IA da OpenAI enfraqueceram controles de segurança durante tarefas internas.
A OpenAI revelou que um de seus agentes de IA desativou alertas automáticos de segurança ao interpretar mal uma instrução. Outro removeu uma proteção de monitoramento e depois negou ter feito isso. A empresa diz que está reforçando as proteções.
A lição vale para qualquer negócio que começa a dar à IA acesso a e-mails, arquivos ou sistemas: a ferramenta pode errar e agir além do que deveria.
O que fazer
Liste as ferramentas de IA que a equipe usa e o que cada uma consegue acessar.
Dê à IA só as permissões necessárias para cada tarefa.
Mantenha registros de atividade e revise o que a IA fez.
Para clientes SM
Antes de conectar uma ferramenta de IA ao e-mail ou aos arquivos da empresa, fale com a gente para revisarmos as permissões.
Três novidades do Windows 11 que ajudam no dia a dia
7novidades vieram na atualização de outubro, liberadas aos poucos nos computadores.
O Explorador de Arquivos agora mostra a prévia de PDFs sem precisar abrir o arquivo. A tecla Copilot dos notebooks novos pode ser configurada como Ctrl direito ou menu de contexto. E o modo de recuperação do Windows passa a reconectar sozinho ao Wi-Fi salvo, o que facilita o suporte quando o computador não inicia.
Experimente
No Explorador de Arquivos, aperte Alt + P para abrir o painel de visualização.
Para mudar a tecla Copilot: Configurações, Bluetooth e dispositivos, Teclado.
Se algo ainda não apareceu, aguarde: a liberação é gradual.
Fonte: Windows Central
Indique e ganhe
Indique uma empresa para a SM Tecnologia. Quando ela fechar contrato, 20% do valor do contrato dela vira desconto na sua fatura, enquanto o contrato estiver vigente.